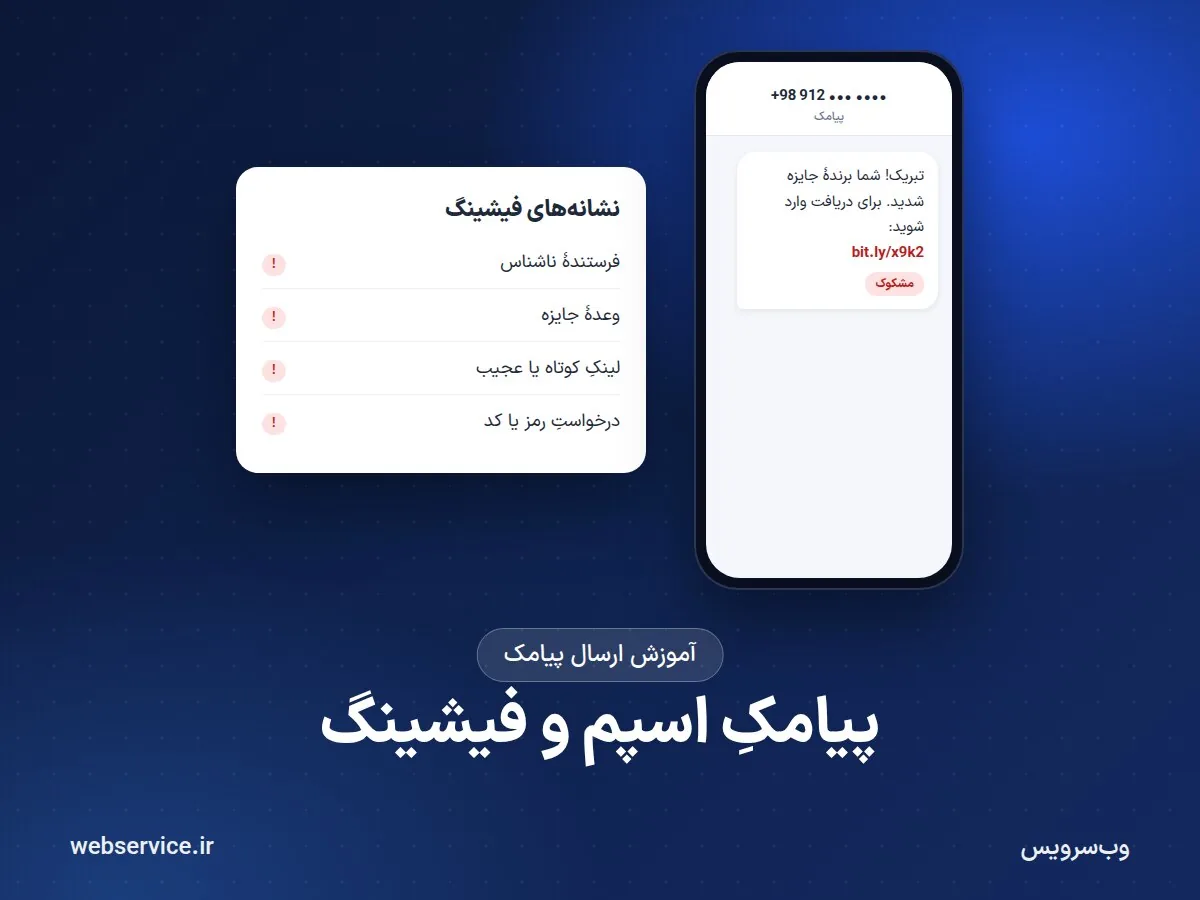
پیامک اسپم و فیشینگ پیامکی چیست؟ نشانهها برای گیرنده و پرهیز از اسپمشدن برای فرستنده
«اسپم» و «فیشینگ» دو واژهایاند که دربارهٔ پیامک زیاد شنیده میشوند، ولی یکی نیستند. اسپم آزاردهنده است؛ فیشینگ خطرناک. در این مقاله هر دو را از دو طرف بررسی میکنیم: گیرندهای که میخواهد فریب نخورد، و کسبوکاری که نمیخواهد پیامهایش هرزنامه به نظر برسد.
پیامک اسپم چیست؟
اسپم یا هرزنامه به پیام انبوه و ناخواسته گفته میشود: پیامی که گیرنده درخواستش نکرده، از فرستندهای که نمیشناسد، و معمولاً بیربط به نیاز او. پیامک تبلیغاتیِ قانونی هم ناخواسته است، ولی دو فرق مهم دارد: فرستندهاش معلوم است و گیرنده راه انصراف دارد. طبق قوانین ما، پیامکِ بدون نام فرستنده تأیید و ارسال نمیشود و پیامک تبلیغاتیِ بدون عبارت لغو از سوی اپراتور رد میشود.
فیشینگ پیامکی چیست؟
فیشینگ یعنی فریب گیرنده برای گرفتن اطلاعات حساس او: رمز کارت، رمز یکبارمصرف، اطلاعات ورود به حساب یا نصب یک برنامهٔ آلوده. پیامک فیشینگ معمولاً خودش را جای یک نهاد آشنا جا میزند و گیرنده را به یک لینک یا تماس میکشاند. آنچه به آن «ویروس پیامکی» میگویند هم در عمل همین است: خود پیامک کاری نمیکند، بلکه لینکی که در آن است کاربر را به نصب برنامهٔ مخرب ترغیب میکند.
نشانههای پیامک جعلی (برای گیرنده)
- فوریت ساختگی: «تا یک ساعت دیگر حساب شما مسدود میشود»، «آخرین مهلت».
- جایزهای که در آن شرکت نکردهاید: برندهسازی جعلی یکی از رایجترین قالبهاست.
- درخواست اطلاعات کارت یا رمز: هیچ نهاد معتبری رمز کارت یا کد یکبارمصرف شما را با پیامک یا تلفن نمیخواهد.
- لینک با نشانی عجیب: دامنهای شبیه نام یک بانک یا سازمان ولی با یک حرف اضافه، یا لینک کوتاهشدهای که مقصدش معلوم نیست.
- درخواست نصب فایل: لینکی که مستقیم یک فایل نصبی (مثلاً APK) دانلود میکند.
- شکایت یا ابلاغیهٔ ناگهانی: «علیه شما شکایت ثبت شده، برای مشاهده کلیک کنید».
قاعدهٔ ساده: اگر پیامکی شما را به لینکی میبرد و بعد اطلاعات کارت یا کد تأیید میخواهد، آن را نزنید. خودتان مستقیم به سایت یا اپلیکیشن رسمی آن نهاد بروید.
اگر پیامک مشکوک گرفتید چه کنید؟
- روی لینک نزنید و به پیام پاسخ ندهید.
- کد تأییدی را که برایتان آمده به هیچکس، حتی کسی که خودش را کارمند بانک یا اپراتور معرفی میکند، نگویید. دربارهٔ کدهای تأیید بیشتر در «OTP چیست؟» بخوانید.
- اگر روی لینک زدهاید و اطلاعاتی وارد کردهاید، رمزها را عوض کنید و با بانک خود تماس بگیرید.
- اگر کلاهبرداری انجام شده، موضوع را به مرجع رسیدگی به جرائم رایانهای (پلیس فتا) گزارش دهید.
سامانههای پیامکی چه میکنند؟
بهدلیل همین سوءاستفادهها، در سامانهٔ ما ارسال لینک در متن پیامک بهطور پیشفرض محدود است، حتی اگر خط خدماتی و اعتبار کافی داشته باشید. ارسال لینک فقط با تعهدنامه و تأیید هر دامنه باز میشود. برخی لینکها هم اصلاً تأیید نمیشوند:
- لینک کوتاه عمومی (مثل bit.ly)، چون مقصد نهایی معلوم نیست؛
- صفحهٔ دانلود مستقیم فایل APK یا EXE؛
- لینک HTTP بدون SSL؛
- لینک با ریدایرکت زنجیرهای؛
- هر صفحهای برای جمعآوری اطلاعات بانکی.
فیشینگ و جعل هویت اپراتور در فهرست محتوای ممنوع است و به مسدودی فوری پنل و ارائهٔ اطلاعات به مراجع ذیصلاح میانجامد. فهرست کامل را در «چه محتوایی در پیامک ممنوع است؟» ببینید.
برای فرستنده: چطور اسپم به نظر نرسیم؟
بسیاری از کسبوکارهای سالم هم ناخواسته پیامهایی میفرستند که شبیه اسپم است. این چند قاعده کمک میکند:
- اسمتان را اول بگویید. نام کسبوکار در متن هم الزام قانونی است و هم اولین نشانهٔ اعتماد.
- به کسی بفرستید که شما را میشناسد. فهرست مشتریان خودتان بهتر از هر فهرست خریداریشدهای است و کمتر شکایت میسازد.
- راه انصراف بدهید و به آن احترام بگذارید. شمارهای که خواسته پیام نگیرد را در فهرست عدم ارسال پنل بگذارید.
- لینک را از دامنهٔ خودتان بدهید. لینک تأییدشده با دامنهٔ برندتان، بهجای لینک کوتاه عمومی.
- تکرار را کنترل کنید. پیام پشتسرهم، حتی با محتوای مجاز، گیرنده را به مسدودکردن کلی پیامک تبلیغاتی سوق میدهد.
- از خط درست بفرستید. خط اشتراکی بین چند کاربر مشترک است و احتمال دیدهشدنش بهعنوان اسپم کمی بیشتر است؛ برای برند ثابت، خط اختصاصی بهتر است. فرق خطوط را در «خط اختصاصی، اشتراکی، خدماتی یا تبلیغاتی» ببینید.
جمعبندی
اسپم پیام ناخواستهٔ بینامونشان است و فیشینگ پیام فریبنده برای دزدیدن اطلاعات. گیرنده با چند قاعدهٔ ساده (لینک مشکوک نزدن، کد ندادن، رفتن مستقیم به سایت رسمی) از بیشتر خطرها در امان میماند. فرستنده هم با نام روشن، فهرست واقعی، عبارت لغو و لینک تأییدشده، پیامهایش را از هرزنامه جدا میکند.